
هجوم إلكتروني يضرب المفوضية الأوروبية 10 أيام.. هل سرقت بيانات الموظفين؟

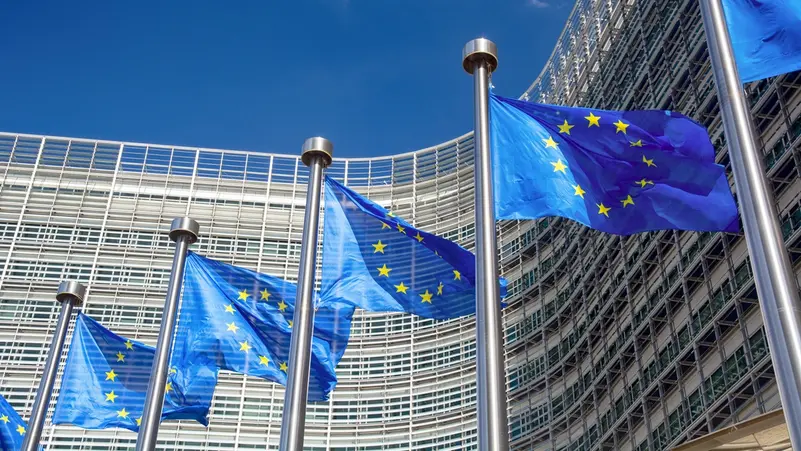
تعرضت المفوضية الأوروبية لهجوم إلكتروني واسع النطاق تسبب في تعطيل عدد من أنظمتها الداخلية لأكثر من 10 أيام، وسط مخاوف من احتمال وصول القراصنة إلى كميات كبيرة من البيانات الشخصية للموظفين، في وقت لا تزال فيه التحقيقات جارية لتحديد حجم الاختراق والأضرار الناجمة عنه.
وقال مسؤول بالاتحاد الأوروبي إن المفوضية تعتقد أنها نجحت في احتواء معظم الهجوم، غير أن التقييم الكامل لتداعياته لم ينته بعد، موضحًا أن بعض الأنظمة بدأت العودة إلى العمل، بينما لا تزال هناك حاجة إلى مزيد من الوقت لتحديد طبيعة الاختراق والبيانات التي ربما تعرضت للوصول غير المصرح به، وذلك وفقًا لما أورده موقع «بوليتيكو».
أداة ذكاء اصطناعي في قلب الهجوم
وكان فريق الاستجابة لطوارئ الحاسوب التابع للاتحاد الأوروبي قد رصد في وقت سابق من نوفمبر الجاري، استخدام قراصنة دوليين أداة «ARTEX»، وهي أداة متاحة للجمهور ومدعومة بالذكاء الاصطناعي، وتستخدم في اكتشاف الثغرات الأمنية داخل أنظمة تكنولوجيا المعلومات.
وأوضح المسؤول الأوروبي أن بعض الجهات تستغل هذه الأدوات لأغراض ضارة، مشيرا إلى أن المفوضية تعرضت للاستهداف باستخدامها، ما دفعها إلى تعطيل عدد من التطبيقات مؤقتا كإجراء احترازي، قبل إعادة إتاحة معظم الخدمات.
من جانبه، أكد المتحدث باسم المفوضية الأوروبية، توماس رينييه، اتخاذ التدابير اللازمة للتعامل مع حملة إلكترونية رصدت داخل أنظمة محددة، موضحًا أن الجهات المعنية أُبلغت بالواقعة وفقًا للإجراءات المتبعة.
غموض بشأن بيانات الموظفين
ولا تزال التحقيقات مستمرة لمعرفة ما إذا كان المهاجمون قد تمكنوا من الوصول إلى بيانات موظفي المفوضية، وتحديد حجم المعلومات التي ربما تعرضت للاختراق، وهو ما يفسر محدودية التفاصيل التي أبلغ بها العاملون حتى الآن.
وطالت الاضطرابات منصة «Sysper» الخاصة بإدارة الموارد البشرية، والتي يعتمد عليها الموظفون في الاطلاع على كشوف الرواتب وتقديم طلبات الإجازات وتسجيل ساعات العمل، إلى جانب نظام «MyPMO» المستخدم في استرداد النفقات الطبية.
ورغم استعادة المنصتين نشاطهما في وقت سابق من الأسبوع الجاري، تعرضت «Sysper» لعطل مؤقت مجددًا أمس، كما تأثرت خدمات الترجمة يوم الثلاثاء، مما أدى إلى استمرار بعض الاضطرابات داخل المفوضية.
اجتماع طارئ لمواجهة الهجوم
وامتدت تداعيات الواقعة إلى المستويات الإدارية العليا، إذ عقدت الهيئة المسؤولة عن الإدارة المؤسسية بالمفوضية اجتماعا طارئا في وقت سابق من الشهر الجاري لمناقشة ما وصفته بـ«الحوادث الإلكترونية المستمرة»، وذلك وفقًا لرسالة داخلية مسربة اطلع عليها موقع «بوليتيكو».
كما وجهت إدارة الخدمات الرقمية بتكثيف الفحوص الأمنية وتعزيز إجراءات الحماية، فيما أطلعت مفوضة الاتحاد الأوروبي المعنية بالتكنولوجيا، هينا فيركونن، أعضاء هيئة المفوضين خلال اجتماعهم أمس على الإجراءات المتخذة للاستجابة للهجوم.
ويأتي ذلك بالتزامن مع موجة من الهجمات الإلكترونية والاضطرابات التقنية التي طالت مؤسسات وشركات كبرى خلال الأيام الأخيرة، من بينها مايكروسوفت وعدد من المصارف الأمريكية الكبرى ووكالة الأمن القومي الأمريكية، فضلا عن مواقع إلكترونية شهيرة، بينها موقع الخطوط الجوية الفرنسية.
إيطاليا تكشف تفاصيل هجمات القرصنة
وفي سياق متصل، حذرت وزارة الداخلية الإيطالية، اليوم الخميس، من أن هجمات القرصنة والإنذارات المرتبطة بها تستهدف زعزعة الاستقرار والنيل من مصداقية مؤسسات الدولة، مؤكدة أن التحقيقات الأولية لم تثبت حتى الآن سوى وقوع هجوم سيبراني منظم واحد.
ونقلت وكالة «رويترز» عن وزير الداخلية الإيطالي قوله إن الهجوم المؤكد استهدف أنظمة التبريد المستخدمة في قطاع توزيع المواد الغذائية، بينما أظهرت الفحوص الأولية أن الإنذارات الأخرى التي أثارت المخاوف صدرت عبر حسابات بريد إلكتروني أجنبية تعرضت للاختراق.
وتشير هذه النتائج إلى ضرورة الفصل بين الهجوم الذي ثبت وقوعه والإنذارات الأخرى التي لم تتأكد بعد صلتها بعمليات قرصنة منظمة.
تحقيقات لتحديد المسؤولين
وأعلن وزير الداخلية الإيطالي فتح تحقيقات ضد مجهولين بتهمة إثارة الذعر العام، بهدف تحديد الجهات المسؤولة عن الإنذارات والملابسات المحيطة بها، مشددًا على أن الوقت لا يزال مبكرا لإلقاء المسؤولية على جهة معادية بعينها أو افتراض وجود أطراف متعددة تعمل بصورة منسقة.
ولم تكشف التصريحات حتى الآن عن حجم الأضرار التي لحقت بأنظمة التبريد المستهدفة، أو مدى تأثير الهجوم المؤكد على عمليات توزيع المواد الغذائية، كما لم تتوصل التحقيقات إلى أدلة كافية لتحديد هوية المنفذين أو إثبات وجود حملة سيبرانية منسقة.
مخاوف من تقويض الثقة في المؤسسات
وتعكس التحذيرات الإيطالية مخاوف من أن تؤدي الإنذارات الأمنية، حتى قبل التحقق من صحتها، إلى إثارة الذعر وزيادة الشكوك بشأن قدرة المؤسسات على حماية الخدمات الأساسية.
وفي الوقت الذي تواصل فيه السلطات فحص الحسابات الإلكترونية المخترقة والتحقيق في الهجوم الذي استهدف قطاع توزيع الأغذية، شددت الحكومة على ضرورة التعامل بحذر مع المعلومات المتداولة، وعدم استباق نتائج التحقيقات بشأن هوية المسؤولين أو دوافعهم.


