
اختراق إلكتروني يضرب 178 مؤسسة عالمية ويسرق بيانات البطاقات والعملات المشفرة

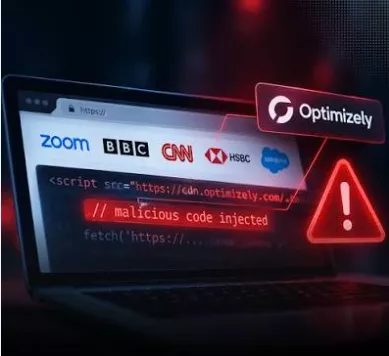
كشف باحثون في الأمن السيبراني، عن تعرض 178 جهة ومؤسسة حول العالم لاختراق إلكتروني، شمل علامات تجارية ومؤسسات بارزة، من بينها «سي إن إن» و«بي بي سي» و«زووم» و«إتش إس بي سي» و«إيكيا» و«ليدجر»، بعدما زرع قراصنة شيفرات خبيثة داخل منصة «أوبتيميزلي» المتخصصة في تحسين المواقع الإلكترونية، لتمريرها إلى زوار المواقع المتأثرة.
وذكر موقع «سي إن بي سي» الأمريكي أن الهجوم الذي وقع يوم الإثنين، استهدف سرقة بيانات البطاقات المصرفية ومحافظ العملات المشفرة، إلى جانب محاولة اختراق أجهزة «آيفون» و«آيباد»، مشيرًا إلى أن الشيفرات الضارة وصلت بالفعل إلى بعض زوار المواقع المستهدفة.
شيفرات خبيثة لسرقة بيانات البطاقات ومحافظ العملات المشفرة
وأوضح باحثو الأمن السيبراني أن البرمجيات الخبيثة صممت لتنفيذ عدة مهام، من بينها اعتراض بيانات بطاقات الدفع، واستبدال عناوين محافظ العملات المشفرة بأخرى يسيطر عليها المهاجمون، فضلًا عن سرقة ملفات تعريف الارتباط الخاصة بالمتصفح والتقاط صور للشاشات.
ووفقًا لشركة الأمن السيبراني «ريبورت يو آر آي» (Report URI)، شملت الجهات المتأثرة شركات ومؤسسات أخرى، من بينها «سيلزفورس» و«جيت لاب» و«أكيوفاكس» و«إير فرانس – كيه إل إم»، إلى جانب شركة «ليدجر» المصنعة لمحافظ الأجهزة المشفرة، وخدمة البث «بيكوك».
وأشار التقرير إلى أن الهجوم استغل منصة «أوبتيميزلي» لحقن الشيفرات الضارة داخل مشروعات العملاء، قبل أن تتولى شبكة المنصة توزيعها على زوار المواقع الإلكترونية المتأثرة.
اختراق أجهزة آيفون وآيباد وسرقة عملات مشفرة
ولفت الباحثون إلى أن المهاجمين استخدموا أدوات استغلال لنظام التشغيل «آي أو إس»، من بينها «كورونا» (Coruna) و«دارك سورد» (DarkSword)، لاستهداف أجهزة «آيفون» و«آيباد» التابعة لشركة أبل.
وأكدت معاملات جرى التحقق منها وقوع عمليات سرقة فعلية للعملات المشفرة مرتبطة بمحافظ المهاجمين، فيما أظهرت تقديرات «ريبورت يو آر آي» وصول نحو 7040 دولارًا من العملات الرقمية إلى تلك المحافظ خلال فترة تقارب 9 ساعات.
وحذر التقرير من أن الخطر لا يقتصر على سرقة البيانات المصرفية، إذ إن مستخدمي العملات المشفرة الذين نسخوا عناوين الإيداع من صفحات المواقع المصابة ربما أرسلوا أموالهم مباشرة إلى محافظ القراصنة، نتيجة استبدال العناوين الأصلية بأخرى يتحكمون فيها.
القطاع المصرفي الأكثر تضررًا من الاختراق
ووفقا لتقديرات «ريبورت يو آر آي»، كان قطاع الخدمات المصرفية والمالية الأكثر تضررًا، بعدما طال الاختراق 32 مؤسسة، فيما تأثرت 6 مؤسسات أخرى تعمل في مجال العملات المشفرة والتداول.
ولم تقتصر وظائف البرمجيات الخبيثة على تغيير عناوين المحافظ الرقمية، بل تضمنت إصدارات لاحقة منها أدوات لسرقة بيانات البطاقات المصرفية.
وأوضحت الشركة أن الشيفرة المصابة عثر عليها في مقطع واحد فقط من بين 188 مقطعًا متأثرًا، فيما أزيلت معظم التعليمات البرمجية الخبيثة سريعا عقب اكتشافها.
من جانبها، أعلنت شركة «أوبتيميزلي» إصلاح الثغرة وإزالة الشيفرة الخبيثة التي أضيفت دون تصريح، إلى جانب تأمين الحسابات المتأثرة، بينما بدأت «سيلزفورس» تحقيقا بشأن تغييرات غير مصرح بها، وعطلت الشيفرات المشبوهة كإجراء احترازي.
ولا تزال النتائج الكاملة للهجوم وحجم الأضرار المحتملة غير واضحة، في وقت يختلف فيه هذا النوع من الاختراقات عن الهجمات التقليدية التي تستهدف منصات تداول العملات المشفرة مباشرة، إذ اعتمد المهاجمون على مواقع إلكترونية تابعة لعلامات تجارية موثوقة للوصول إلى المستخدمين.
الذكاء الاصطناعي يوسع قدرات القراصنة في استغلال الثغرات
وفي سياق متصل، أفادت مجموعة استخبارات التهديدات التابعة لشركة جوجل (GTIG) بأن قراصنة بدأوا استخدام أطر عمل تعتمد على الذكاء الاصطناعي لتحويل تحديثات وتصحيحات الأمان إلى ثغرات قابلة للاستغلال، دون الحاجة إلى تدخل بشري مباشر.
ومن بين الأدوات التي رصدتها المجموعة أداة تحمل اسم «إكسبلويت إيجنت» (exploit_agent)، تقارن الشيفرات البرمجية قبل التحديث وبعده، ثم تعمل على تفعيل الثغرات التي جرى تحديدها.
كما رصدت جوجل في مايو الماضي، أول ثغرة من نوع «يوم الصفر» (Zero-day) جرى إنشاؤها باستخدام الذكاء الاصطناعي.
وقال جون هولتكوست، كبير المحللين في مجموعة استخبارات التهديدات التابعة لجوجل، إن المهاجمين لا يعتمدون في معظم الأحيان على أساليب جديدة تماما لاختراق الأنظمة، بل يواصلون استغلال المشكلات المعروفة التي لم تعالج، لكن بسرعة ونطاق أكبر بكثير.
وأشار التقرير أيضًا إلى مجموعة يشتبه في ارتباطها بكوريا الشمالية، انتحلت صفة مسؤولين عن التوظيف للتواصل مع شركات العملات المشفرة في أمريكا الشمالية وأوروبا، فيما استخدمت حيلة مشابهة لخداع الموظفين في عملية اختراق منصة «باينانس» الأخيرة.